Types de protection en écriture de l'émetteur-récepteur et méthodes de programmation
Cet article explique en langage clair les différents types de protection en écriture d'un émetteur-récepteur et décrit comment identifier rapidement la méthode de protection d'un module et le reprogrammer avec succès avec une carte de codage SFPTotal Mini ou SFPTotal Plus.
Émetteurs-récepteurs non protégés
Un émetteur-récepteur SFP non protégé possède généralement une puce EEPROM sur sa carte de circuit imprimé. Cette puce stocke les données d'identification du module et peut être réécrite sans restrictions ni verrous imposés par le module. Généralement, seule la page A0h peut être lue, tandis que la lecture de la page A2h renvoie une erreur. Pour programmer un tel module, chargez le firmware requis dans l'application et cliquez sur <Ecrire>. Si l'écriture réussit, l'application doit renvoyer WRITE OK.
La principale difficulté lors de la programmation de ces modules est de choisir la bonne vitesse d'écriture. EEPROM est une mémoire relativement lente, donc une fréquence d'horloge du bus de données de 1 kHz est préférable. C'est dix fois plus lent que la vitesse par défaut de la carte de codage SFPTotal. Vous pouvez facilement modifier la vitesse dans les paramètres de l'application. Le reste de la procédure est simple.
Protection matérielle EEPROM en écriture
Les émetteurs-récepteurs en cuivre SFP RJ45 et les câbles DAC ne contiennent aucun composant optique, ils n'ont donc pas de pilote laser et n'ont pas besoin de DDM pour surveiller la puissance du récepteur optique et de l'émetteur. Ces modules sont également souvent protégés en écriture. Comme pour les émetteurs-récepteurs non protégés, leur conception est relativement simple et une puce standard EEPROM stocke les caractéristiques du module.
Les fabricants utilisent diverses méthodes pour bloquer les modifications EEPROM indésirables et empêcher l'écrasement non autorisé ou accidentel du code du module. Ces protections ont un objectif pratique : nos clients ont été confrontés à un effacement accidentel ou à une altération du code du module de travail provoqué par des défauts d'équipement.
Les émetteurs-récepteurs dotés d'une protection matérielle EEPROM utilisent la broche WP (Write Protect) dédiée de la puce mémoire.
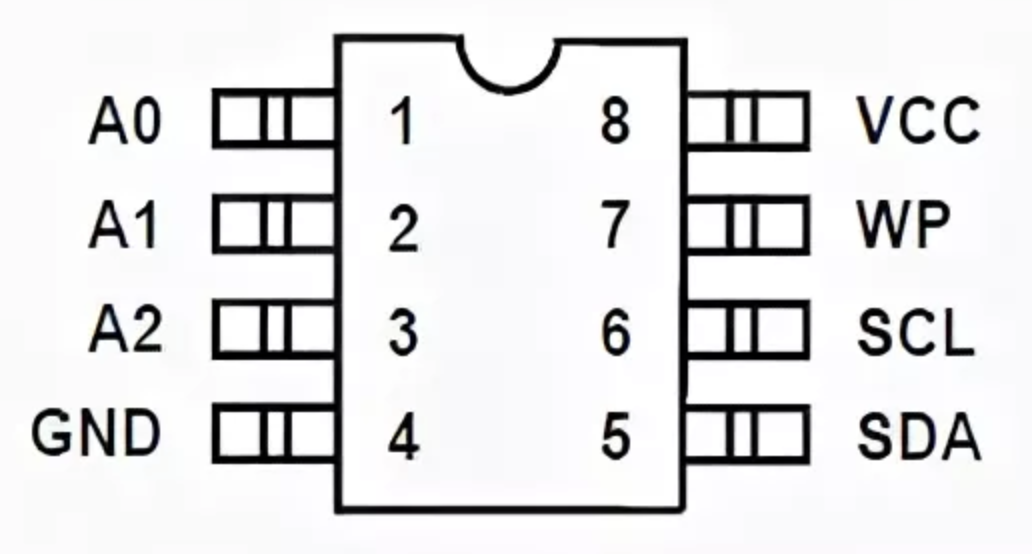
Lorsque la broche WP est à un niveau logique égal à la tension d'alimentation, l'écriture est désactivée et la mémoire est verrouillée. Pour garder un module protégé en écriture pendant le fonctionnement normal, cette ligne est connectée via une résistance à une broche d'alimentation du port SFP ou à une sortie qui par défaut est à un niveau logique élevé. En conséquence, la mémoire du module est en lecture uniquement lorsqu'elle est insérée dans un port du commutateur.
Pour rendre le module reprogrammable, une résistance de valeur supérieure à la résistance de rappel d'alimentation est ajoutée pour tirer la ligne WP vers la masse. Si le chemin d'alimentation est interrompu ou si la ligne SFP correspondante est connectée de force à la terre (ne faites jamais cela !), la broche WP de la puce mémoire devient faible et l'écriture devient possible.
Les usines utilisent des programmateurs spécialisés qui appliquent le niveau logique requis à la broche contrôlant l'accès en écriture EEPROM.
Les cartes de codage SFPTotal fournissent des commandes dédiées pour créer les conditions nécessaires à la reprogrammation des modules avec une protection matérielle en écriture.
Émetteurs-récepteurs protégés par mot de passe
Selon la spécification SFF-8472 MSA, les émetteurs-récepteurs prenant en charge DDM peuvent mettre en œuvre une protection en écriture basée sur un mot de passe. La norme réserve sept octets de la page A2h à cet effet, bien que les mots de passe ne comportent généralement que quatre octets.
Pour programmer avec succès la plupart des émetteurs-récepteurs 1G et 10G protégés en écriture, entrez le mot de passe avant d'écrire les modifications dans la mémoire du module.
Les modules utilisent différentes conceptions matérielles. Une puce dédiée peut contrôler l'accès en écriture à une puce EEPROM distincte ou contenir la mémoire elle-même. Tenter d'écrire dans un tel module sans mot de passe, ou avec un mot de passe incorrect, renvoie WRITE FAIL.
Dans les émetteurs-récepteurs dotés d'une puce EEPROM séparée, le circuit de protection ressemble au verrouillage matériel décrit ci-dessus. La différence est qu'un contrôleur pilote la broche WP de la puce mémoire. Il modifie la sortie de contrôle une fois le mot de passe correct écrit dans la zone commençant au décalage 7Bh à la page A2h.
D'autres conceptions d'émetteur-récepteur utilisent des contrôleurs avec mémoire intégrée. Parce qu'ils traitent les signaux du bus de données par logiciel, ces modules peuvent être sensibles à la vitesse d'écriture et aux intervalles entre les blocs de données.
Connaître le bon mot de passe suffit pour programmer ces modules. Si le mot de passe ne peut pas être obtenu, il peut être trouvé en essayant toutes les valeurs possibles ou les candidats les plus probables, par exemple avec une recherche dans un dictionnaire.
Qu'est-ce qu'une commande de sauvegarde ?
Certains émetteurs-récepteurs peuvent être programmés avec succès après avoir saisi un mot de passe mais ne conservent pas les modifications après la coupure de l'alimentation. Lorsque le courant est rétabli, le code original reste en mémoire.
Lors de la programmation, ces modules conservent les modifications en mémoire temporaire. Ils nécessitent des instructions spéciales, appelées commande de sauvegarde, pour transférer le micrologiciel de la mémoire temporaire vers la mémoire non volatile.
Aucune norme commune ne définit comment programmer ces modules. Chaque fabricant spécifie sa propre séquence d'instructions. Idéalement, le fabricant fournit l'algorithme de programmation ; sinon, un algorithme approprié doit être identifié à partir de solutions connues.
Des scripts flexibles basés sur le protocole de commande SFPTotal sont disponibles pour écrire dans ces modules.
Protection combinée
Certains émetteurs-récepteurs combinent un verrouillage matériel, une saisie de mot de passe et une commande de sauvegarde.
Par exemple, un module peut refuser les écritures sauf s'il est en mode basse consommation, même lorsque le mot de passe correct est utilisé.
Cette approche a une raison pratique : pourquoi reprogrammer un module alors que son émetteur optique fonctionne à pleine puissance ?
La protection combinée se retrouve le plus souvent dans les modules conformes aux récentes révisions SFF-8472 qui supportent jusqu'à 256 pages dans la zone mémoire supérieure de la page A2h, à partir du décalage 80h.
Pour programmer ces émetteurs-récepteurs, vous devez connaître à l'avance la séquence d'opérations requise sur les broches d'entrée et de sortie disponibles et l'algorithme de programmation du fabricant.
Résumé
Les émetteurs-récepteurs non protégés peuvent être programmés avec succès en écrivant à une fréquence d'horloge de bus de données appropriée.
Pour les émetteurs-récepteurs avec protection matérielle, identifiez la ligne qui contrôle le verrouillage en écriture de la puce mémoire et mettez-la dans l'état requis avant d'écrire les modifications.
Pour programmer un module protégé par mot de passe, vous avez besoin de son mot de passe. Demandez-le auprès de votre fournisseur ou fabricant, ou recherchez-le dans les fiches techniques officielles. S'il n'est pas disponible, utilisez la fonction de recherche de mot de passe dans le logiciel de la carte de codage SFPTotal.
Les modules qui perdent les modifications après la coupure de courant nécessitent une saisie de mot de passe et une commande de sauvegarde pour valider les modifications dans la mémoire de l'émetteur-récepteur. Cette procédure de programmation peut être implémentée à l'aide de scripts.
Pour les modules à protection combinée, il faut connaître au préalable la procédure de programmation. Les entreprises qui achètent des modules en grande quantité peuvent obtenir les instructions nécessaires auprès du fabricant.
Notre équipe d'assistance peut répondre à vos questions concernant la programmation des émetteurs-récepteurs protégés.